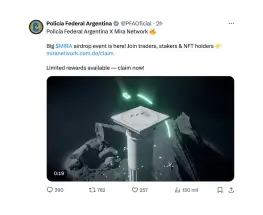
Hackeo a la Policía Federal: usaron su cuenta para una estafa cripto
La cuenta oficial de la PFA en X fue vulnerada para difundir $MIRA. Expertos alertan sobre riesgos.

La cuenta oficial de la PFA en X fue vulnerada para difundir $MIRA. Expertos alertan sobre riesgos.
Con la posibilidad latente de ataques y hackeos, el Poder Judicial busca robustecer su sistema de seguridad.
"Se identificaron direcciones IP con origen en Europa, aunque podrían estar enmascaradas, las cuales están siendo bloqueadas", informaron desde la fuerza provincial.
Aseguraron que no hubo un acceso a la base de datos oficiales que maneja la secretarías de Innovación, Ciencia y Tecnología, sino que se trató de un ataque informático directo a los usuarios.
El Ejecutivo evalúa el alcance del incidente y refuerza los sistemas de ciberseguridad militar mientras la Justicia ya interviene.
Eliminaron todo el contenido y sus seguidores. Desde la entidad están trabajando para recuperar el acceso y todo el contenido que estaba cargado.
Durante el tiempo que tuvieron acceso a su cuenta, los hackers publicaron en las cuentas del crack y ocurrió alrededor de la medianoche de Argentina.
Según las primeras informaciones, los archivos afectados son los mismos que están expuestos al público en la página web oficial del organismo y no afectaría a datos de carácter sensible.
Luego de lo que fue el hackeo a la Dirección Nacional de Registro de Propiedad del Automotor, ahora habrían filtrado la base de datos completa del Renaper.
Una filtración masiva expuso información confidencial de 5,7 millones de carnets, donde los ciberdelincuentes mostraron como prueba los registros de Javier Milei, Luis Petri y Patricia Bullrich, además de otros políticos y famosos.
Se trata de una de las páginas de comunicación institucional más importante del Ejecutivo nacional; argentina.gob.ar